输入:随机种子$\zeta \in\{{0,1}{\}}^{256}$ $ \boldsymbol{A} $ $ \mu $ $ {\bf{pk}}=(\rho ,{\boldsymbol{t}}_{1}) $ $ {\bf{sk}}=(K,\rho ,{\mathrm{tr}},{\boldsymbol{s}}_{1},{\boldsymbol{s}}_{2},{\boldsymbol{t}}_{0}) $ 1. $(K,\rho,\rho') \in \{0,1\}^{256} \times \{0,1\}^{256} \times \{0,1\}^{512} = {H}(\zeta ) $ $ \boldsymbol{A}:=\text{ExpandA(}\rho ) $ $ ({\boldsymbol{s}}_{1},{\boldsymbol{s}}_{2})\in S_{\eta }^{l}\times S_{\eta }^{k}:=\text{ExpandS(}{\rho }^{\text{'}}) $ $ \boldsymbol{t}=\boldsymbol{A}{\boldsymbol{s}}_{1}+{\boldsymbol{s}}_{2} $ $ \left({\boldsymbol{t}}_{1},{\boldsymbol{t}}_{0}\right)={\text{Power2Round}}_{q}\left(\boldsymbol{t},d\right) $ ${\mathrm{tr}} \in {\{ 0,1\} ^{256}} = {{H}}(\rho ||{{\boldsymbol{t}}_1});$ ${({\bf{pk}},{\bf{sk}})} $
输入:私钥 $ {\bf{sk}}=(K,\rho ,{\mathrm{tr}},{\boldsymbol{s}}_{1},{\boldsymbol{s}}_{2},{\boldsymbol{t}}_{0}) $ $ {{\textit{φ}}} $ 1. $ {\boldsymbol{A}} \leftarrow {\mathrm{ExpandA}}(\rho ) $ $\mu \in \{0,1\}^{512} \leftarrow {{H}}({\mathrm{tr}}); $ $\rho ' \in {\{ 0,1\} ^{512}}: = {{H}}(\mu ||K)$ $ {{\textit{φ}}} \leftarrow \text{EnsureEE(}{\mathrm{EE}}\_ {\mathrm{INIT}},{\rho }^{\text{'}},\boldsymbol{A},~\mu ) $ $ {{\textit{φ}}} $
输入:$ {\bf{sk}},{{\textit{φ}}},\;M\text{, used} $ $ {\boldsymbol{\sigma}} =(c,z,h) $ 1.$ \tilde k \in {\{ 0,1\} ^{256}}: = {{H}}(M)$ $ (\boldsymbol{z},\boldsymbol{h}):= \bot $ $ \tilde{c}:=\tilde{k} \oplus \tilde{c} $ $ \text{used}>{\mathrm{avail}} $ $ \text{EnsureEE(}{\rho }^{\text{'}},\;\boldsymbol{A},\; \mu ) $ $ c\in {B}_{\tau }\text{:=SampleInBall(}\tilde{c}) $ $ \boldsymbol{z}=\boldsymbol{y}+c{\boldsymbol{s}}_{1} $ $ \text{used++} $ $ {\boldsymbol{r}}_{0}:={\boldsymbol{w}}_{0}-c{\boldsymbol{s}}_{2} $ $ {\left|\left|\boldsymbol{z}\right|\right|}_{\infty } \geqslant {\gamma }_{1}-\beta $ $ {\left|\left|{\boldsymbol{r}}_{0}\right|\right|}_{\infty } \geqslant {\gamma }_{2}-\beta $ $ (\boldsymbol{z},\boldsymbol{h}):= \bot $ $ \boldsymbol{h}\text{:=MakeHin}{\text{t}}_{q}(\boldsymbol{r}+c{\boldsymbol{t}}_{0},{\boldsymbol{w}}_{1},{\gamma }_{2}) $ $ {\left|\left|c{\boldsymbol{t}}_{0}\right|\right|}_{\infty } \geqslant {\gamma }_{2} $ $ {\left|\left|\boldsymbol{h}\right|\right|}_{1} \geqslant \omega $ $ (\boldsymbol{z},\boldsymbol{h}):= \bot $ $ \sigma =(c,\boldsymbol{z},\boldsymbol{h}) $
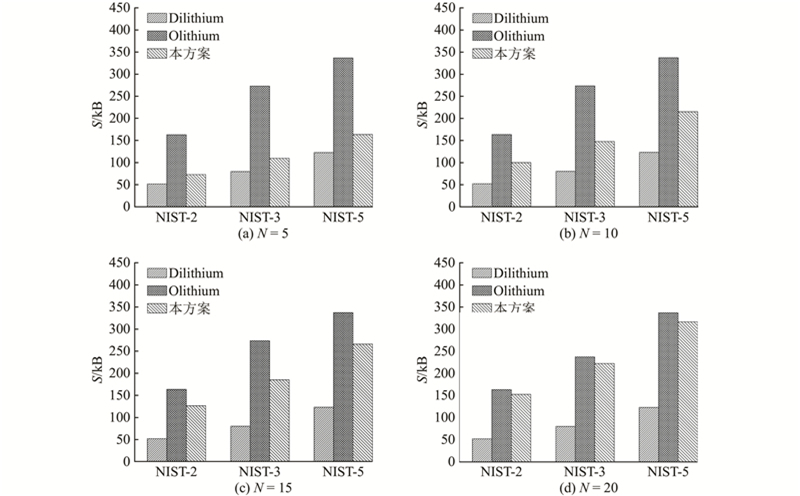
公钥$ {{\bf{pk}}=(}\rho ,{\boldsymbol{t}}_{1}) $ $ 32+320k $ $ \rho $ $ k $ $ \boldsymbol{t} $ $ {\boldsymbol{t}}_{1} $ $ {{\bf{sk}}=(}K,\rho ,{\mathrm{tr}},{\boldsymbol{s}}_{1},{\boldsymbol{s}}_{2},{\boldsymbol{t}}_{0}) $ $ 96+ 32(k+l) \left\lceil \log_2 (2\eta +1)\right\rceil+416k $ $ \rho 、{\mathrm{tr}}、K $ $ l $ $ {\boldsymbol{s}}_{1} $ $ k $ $ {\boldsymbol{s}}_{2} $ $ {\boldsymbol{t}}_{0} $ $ {\boldsymbol{\sigma}} =(\tilde{c},\boldsymbol{z},\boldsymbol{h}) $ $ 32+ 32l \left(1+\log_2 (2{\gamma }_{1})\right)+\omega +k $ $ c $ $ l $ $ \boldsymbol{z} $ $ \boldsymbol{h} $ . 中间值$ {{\textit{φ}}} = (\tilde{c},\boldsymbol{y},{\boldsymbol{w}}_{0},{\boldsymbol{w}}_{1}) $ $ \tilde{c} $ $ \boldsymbol{y} $ $ \left({-\gamma }_{1},{\gamma }_{1}\right) $ $ {\gamma }_{1}={2}^{17} $ $ \boldsymbol{y} $ $ l $ $ \boldsymbol{y} $ $ l $ $ {\boldsymbol{w}}_{0} $ $ k $ $ k $ $ {\boldsymbol{w}}_{1} $ $ q-1/2{\gamma }_{2} $ $ {\boldsymbol{w}}_{1} $ $ k $ $ {\boldsymbol{w}}_{0} $ $ k $ 表3 所示. 其中,S pk S sk S σ S φ
[1]
Shor P W Polynomial-time algorithms for prime factorization and discrete logarithms on a quantum computer
[J]. SIAM Review , 1999 , 41 (2 ): 303 - 332
DOI:10.1137/S0036144598347011
[本文引用: 1]
[2]
王亚辉, 张焕国, 吴万青, 等 基于相位估计和方程求解破解RSA的量子算法
[J]. 计算机学报 , 2017 , 40 (12 ): 2688 - 2699
[本文引用: 1]
Wang Yahui, Zhang Huanguo, Wu Wanqing, et al Quantum algorithms for breaking RSA based on phase estimation and equation solving
[J]. Chinese Journal of Computers , 2017 , 40 (12 ): 2688 - 2699
[本文引用: 1]
[3]
NIST. IR 8547. Transition to post-quantum cryptography standards [EB/OL]. (2024-11-12)[2025-10-11]. https://nvlpubs.nist.gov/nistpubs/ir/2024/NIST.IR.8547.ipd.pdf.
[本文引用: 1]
[4]
Even S, Goldreich O, Micali S On-line/off-line digital signatures
[J]. Journal of Cryptology , 1996 , 9 (1 ): 35 - 67
DOI:10.1007/BF02254791
[本文引用: 1]
[5]
Yao C C, Zhao Y Online/Offline signatures for low-power devices
[J]. IEEE Transactions on Information Forensics and Security , 2013 , 8 (2 ): 283 - 294
DOI:10.1109/TIFS.2012.2232653
[本文引用: 1]
[6]
Zhang P Y, Jiang H, Zheng Z, et al A new and efficient lattice-based online/offline signature from perspective of abort
[J]. The Computer Journal , 2022 , 65 (9 ): 2400 - 2410
DOI:10.1093/comjnl/bxab074
[本文引用: 1]
[7]
Zhang P Y, Yang H N, Zhu L, et al A new lattice-based online/offline signatures framework for low-power devices
[J]. Theoretical Computer Science , 2023 , 962 : 113942
DOI:10.1016/j.tcs.2023.113942
[本文引用: 1]
[8]
王后珍, 段小超, 文嘉明, 等 Olithium: 基于格的无陷门在线/离线签名方案
[J]. 计算机学报 , 2025 , 48 (4 ): 877 - 892
DOI:10.11897/SP.J.1016.2025.00877
[本文引用: 1]
Wang Houzhen, Duan Xiaochao, Wen Jiaming, et al Olithium: a lattice-based online/offline signature scheme without trapdoors
[J]. Chinese Journal of Computers , 2025 , 48 (4 ): 877 - 892
DOI:10.11897/SP.J.1016.2025.00877
[本文引用: 1]
[10]
阿里云. Spark作业配置动态资源分配[EB/OL]. (2025-02-25)[2025-10-11]. https://help.aliyun.com/zh/ack/ack-managed-and-ack-dedicated/use-cases/configure-dynamic-resource-allocation-for-spark-jobsobs.
[本文引用: 1]
[11]
Xue H, Au M H, Xie X, et al. Efficient online-friendly two-party ECDSA signature [C]//Proceedings of the 2021 ACM SIGSAC Conference on Computer and Communications Security . Seoul: ACM, 2021: 558–573.
[本文引用: 1]
[12]
Lai J, Huang X, He D, et al Provably secure online/offline identity-based signature scheme based on SM9
[J]. The Computer Journal , 2022 , 65 (7 ): 1692 - 1701
DOI:10.1093/comjnl/bxab009
[本文引用: 1]
[13]
Liu J K, Baek J, ZHOU J, et al Efficient online/offline identity-based signature for wireless sensor network
[J]. International Journal of Information Security , 2010 , 9 (4 ): 287 - 296
DOI:10.1007/s10207-010-0109-y
[本文引用: 1]
[14]
Zhang W, Wei J, Khan M K PQC-enhanced privacy-preserving federated learning for edge-based IoT ecosystems
[J]. IEEE Transactions on Consumer Electronics , 2025 , 71 (4 ): 11171 - 11182
DOI:10.1109/TCE.2025.3601395
[本文引用: 1]
[15]
Lyubashevsky V, Micciancio D, Peikert C, et al. SWIFFT: a modest proposal for FFT hashing [C]//Fast Software Encryption . Berlin: Springer, 2008: 54–72.
[本文引用: 1]
[16]
Zhou S, Xue H, Zhang D, et al. Preprocess-then-NTT technique and its applications to kyber and NewHope [M]//Information security and cryptology . Cham: Springer, 2019: 117–137.
[本文引用: 1]
[17]
Tan W, Lao Y, Parhi K K. Area-efficient matrix-vector polynomial multiplication architecture for ML-KEM using interleaving and folding transformation [C]//Proceedings of the IEEE International Symposium on Circuits and Systems . Singapore: IEEE, 2024: 1–5.
[本文引用: 1]
[18]
郭俊, 刘鹏, 杨昕遥, 等 大点数FFT在“申威26010”上的并行优化
[J]. 浙江大学学报(工学版) , 2024 , 58 (1 ): 78 - 86
DOI:10.3785/j.issn.1008-973X.2024.01.009
[本文引用: 1]
Guo Jun, Liu Peng, Yang Xinyao, et al Parallel optimization of large-point FFT on Sunway 26010
[J]. Journal of Zhejiang University (Engineering Science) , 2024 , 58 (1 ): 78 - 86
DOI:10.3785/j.issn.1008-973X.2024.01.009
[本文引用: 1]
[19]
Ajtai M. Generating hard instances of lattice problems (extended abstract) [C]//Proceedings of the 28th Annual ACM Symposium on Theory of Computing . New York: ACM, 1996: 99–108.
[本文引用: 1]
[20]
Regev O. On lattices, learning with errors, random linear codes, and cryptography [C]//Proceedings of the Thirty-Seventh Annual ACM Symposium on Theory of Computing . Baltimore: ACM, 2005: 84–93.
[本文引用: 1]
[21]
Langlois A, Stehle D Worst-case to average-case reductions for module lattices
[J]. Designs, Codes and Cryptography , 2015 , 75 (3 ): 565 - 599
DOI:10.1007/s10623-014-9938-4
[本文引用: 1]
[22]
Bagherzandi A, Cheon J H, Jarecki S. Multi signatures secure under the discrete logarithm assumption and a generalized forking lemma [C]//Proceedings of the 15th ACM Conference on Computer and Communications Security . Alexandria: ACM, 2008: 449–458.
[本文引用: 1]
[23]
Ducas L, Lepoint T, Lyubashevsky V, et al. CRYSTALS-Dilithium: digital signatures from module lattices [EB/OL]. (2017-06-20)[2025-10-11]. https://eprint.iacr.org/2017/633.
[本文引用: 5]
[24]
Barbosa M, Barthe G, Doczkal C, et al. Fixing and mechanizing the security proof of Fiat-Shamir with Aborts and Dilithium [C]//Advances in Cryptology . Cham: Springer, 2023: 358–389.
[本文引用: 2]
Polynomial-time algorithms for prime factorization and discrete logarithms on a quantum computer
1
1999
... 随着大数据时代的到来,数据已成为生产生活中网络通信的核心资源,数字签名技术是确保互联网通信数据安全的关键技术. 量子计算机的发展给传统数字签名带来了量子攻击的风险,Shor算法[1 ] 可以求解整数分解和离散对数问题,王亚辉等[2 ] 提出的相位估计量子算法能够解决RSA难题. 美国国家标准技术研究院(NIST)指出:2030年停止新增部署传统签名算法,2035年全面废止[3 ] . CRYSTALS-Dilithium因无须依赖陷门且安全性高的优势被NIST正式标准化,但该方案签名阶段需要复杂的格运算,计算开销较高,难以适配资源受限、低延迟需求的场景. ...
基于相位估计和方程求解破解RSA的量子算法
1
2017
... 随着大数据时代的到来,数据已成为生产生活中网络通信的核心资源,数字签名技术是确保互联网通信数据安全的关键技术. 量子计算机的发展给传统数字签名带来了量子攻击的风险,Shor算法[1 ] 可以求解整数分解和离散对数问题,王亚辉等[2 ] 提出的相位估计量子算法能够解决RSA难题. 美国国家标准技术研究院(NIST)指出:2030年停止新增部署传统签名算法,2035年全面废止[3 ] . CRYSTALS-Dilithium因无须依赖陷门且安全性高的优势被NIST正式标准化,但该方案签名阶段需要复杂的格运算,计算开销较高,难以适配资源受限、低延迟需求的场景. ...
1
... 随着大数据时代的到来,数据已成为生产生活中网络通信的核心资源,数字签名技术是确保互联网通信数据安全的关键技术. 量子计算机的发展给传统数字签名带来了量子攻击的风险,Shor算法[1 ] 可以求解整数分解和离散对数问题,王亚辉等[2 ] 提出的相位估计量子算法能够解决RSA难题. 美国国家标准技术研究院(NIST)指出:2030年停止新增部署传统签名算法,2035年全面废止[3 ] . CRYSTALS-Dilithium因无须依赖陷门且安全性高的优势被NIST正式标准化,但该方案签名阶段需要复杂的格运算,计算开销较高,难以适配资源受限、低延迟需求的场景. ...
On-line/off-line digital signatures
1
1996
... 针对上述效率瓶颈,Even等[4 ] 提出的在线/离线签名技术备受关注. 在后量子迁移方面,Yao等[5 ] 提出Γ_协议为实现无陷门签名的在线离线奠定基础,Zhang等[6 -7 ] 首次提出基于qTESLA格的在线/离线签名方案,但qTESLA未通过NIST的安全评估;王后珍等[8 ] 基于在线/离线技术设计Olithium格签名方案,提升了在线签名效率,但离线阶段存在资源冗余和存储开销大的问题. 在资源调度优化方面,谢志强等[9 ] 和阿里云[10 ] 分别基于内存利用率和排队时间设计动态资源调度策略,通过监测负载实现了资源的高效利用. Xue等[11 ] 利用CPU空闲时段动态生成预计算资源,Lai等[12 ] 优化预计算存储格式,Liu等[13 ] 通过复用中间值减少存储开销,但这些方案均无法抵御量子攻击或仍存在侧信道隐患. Zhang等[14 ] 面向资源受限的边缘物联网提出后量子安全的边缘联邦学习框架,利用后量子标准签名算法完成身份认证,虽然满足后量子安全,但是签名算法效率低. 在格运算优化方面,Lyubashevsky等[15 ] 提出2n次单位根型NTT,中国科学院[16 ] 提出PtNTT算法,Tan等[17 ] 和郭俊等[18 ] 分别从软硬件协同和并行化角度优化NTT运算,为提升格基签名性能提供了技术基础. ...
Online/Offline signatures for low-power devices
1
2013
... 针对上述效率瓶颈,Even等[4 ] 提出的在线/离线签名技术备受关注. 在后量子迁移方面,Yao等[5 ] 提出Γ_协议为实现无陷门签名的在线离线奠定基础,Zhang等[6 -7 ] 首次提出基于qTESLA格的在线/离线签名方案,但qTESLA未通过NIST的安全评估;王后珍等[8 ] 基于在线/离线技术设计Olithium格签名方案,提升了在线签名效率,但离线阶段存在资源冗余和存储开销大的问题. 在资源调度优化方面,谢志强等[9 ] 和阿里云[10 ] 分别基于内存利用率和排队时间设计动态资源调度策略,通过监测负载实现了资源的高效利用. Xue等[11 ] 利用CPU空闲时段动态生成预计算资源,Lai等[12 ] 优化预计算存储格式,Liu等[13 ] 通过复用中间值减少存储开销,但这些方案均无法抵御量子攻击或仍存在侧信道隐患. Zhang等[14 ] 面向资源受限的边缘物联网提出后量子安全的边缘联邦学习框架,利用后量子标准签名算法完成身份认证,虽然满足后量子安全,但是签名算法效率低. 在格运算优化方面,Lyubashevsky等[15 ] 提出2n次单位根型NTT,中国科学院[16 ] 提出PtNTT算法,Tan等[17 ] 和郭俊等[18 ] 分别从软硬件协同和并行化角度优化NTT运算,为提升格基签名性能提供了技术基础. ...
A new and efficient lattice-based online/offline signature from perspective of abort
1
2022
... 针对上述效率瓶颈,Even等[4 ] 提出的在线/离线签名技术备受关注. 在后量子迁移方面,Yao等[5 ] 提出Γ_协议为实现无陷门签名的在线离线奠定基础,Zhang等[6 -7 ] 首次提出基于qTESLA格的在线/离线签名方案,但qTESLA未通过NIST的安全评估;王后珍等[8 ] 基于在线/离线技术设计Olithium格签名方案,提升了在线签名效率,但离线阶段存在资源冗余和存储开销大的问题. 在资源调度优化方面,谢志强等[9 ] 和阿里云[10 ] 分别基于内存利用率和排队时间设计动态资源调度策略,通过监测负载实现了资源的高效利用. Xue等[11 ] 利用CPU空闲时段动态生成预计算资源,Lai等[12 ] 优化预计算存储格式,Liu等[13 ] 通过复用中间值减少存储开销,但这些方案均无法抵御量子攻击或仍存在侧信道隐患. Zhang等[14 ] 面向资源受限的边缘物联网提出后量子安全的边缘联邦学习框架,利用后量子标准签名算法完成身份认证,虽然满足后量子安全,但是签名算法效率低. 在格运算优化方面,Lyubashevsky等[15 ] 提出2n次单位根型NTT,中国科学院[16 ] 提出PtNTT算法,Tan等[17 ] 和郭俊等[18 ] 分别从软硬件协同和并行化角度优化NTT运算,为提升格基签名性能提供了技术基础. ...
A new lattice-based online/offline signatures framework for low-power devices
1
2023
... 针对上述效率瓶颈,Even等[4 ] 提出的在线/离线签名技术备受关注. 在后量子迁移方面,Yao等[5 ] 提出Γ_协议为实现无陷门签名的在线离线奠定基础,Zhang等[6 -7 ] 首次提出基于qTESLA格的在线/离线签名方案,但qTESLA未通过NIST的安全评估;王后珍等[8 ] 基于在线/离线技术设计Olithium格签名方案,提升了在线签名效率,但离线阶段存在资源冗余和存储开销大的问题. 在资源调度优化方面,谢志强等[9 ] 和阿里云[10 ] 分别基于内存利用率和排队时间设计动态资源调度策略,通过监测负载实现了资源的高效利用. Xue等[11 ] 利用CPU空闲时段动态生成预计算资源,Lai等[12 ] 优化预计算存储格式,Liu等[13 ] 通过复用中间值减少存储开销,但这些方案均无法抵御量子攻击或仍存在侧信道隐患. Zhang等[14 ] 面向资源受限的边缘物联网提出后量子安全的边缘联邦学习框架,利用后量子标准签名算法完成身份认证,虽然满足后量子安全,但是签名算法效率低. 在格运算优化方面,Lyubashevsky等[15 ] 提出2n次单位根型NTT,中国科学院[16 ] 提出PtNTT算法,Tan等[17 ] 和郭俊等[18 ] 分别从软硬件协同和并行化角度优化NTT运算,为提升格基签名性能提供了技术基础. ...
Olithium: 基于格的无陷门在线/离线签名方案
1
2025
... 针对上述效率瓶颈,Even等[4 ] 提出的在线/离线签名技术备受关注. 在后量子迁移方面,Yao等[5 ] 提出Γ_协议为实现无陷门签名的在线离线奠定基础,Zhang等[6 -7 ] 首次提出基于qTESLA格的在线/离线签名方案,但qTESLA未通过NIST的安全评估;王后珍等[8 ] 基于在线/离线技术设计Olithium格签名方案,提升了在线签名效率,但离线阶段存在资源冗余和存储开销大的问题. 在资源调度优化方面,谢志强等[9 ] 和阿里云[10 ] 分别基于内存利用率和排队时间设计动态资源调度策略,通过监测负载实现了资源的高效利用. Xue等[11 ] 利用CPU空闲时段动态生成预计算资源,Lai等[12 ] 优化预计算存储格式,Liu等[13 ] 通过复用中间值减少存储开销,但这些方案均无法抵御量子攻击或仍存在侧信道隐患. Zhang等[14 ] 面向资源受限的边缘物联网提出后量子安全的边缘联邦学习框架,利用后量子标准签名算法完成身份认证,虽然满足后量子安全,但是签名算法效率低. 在格运算优化方面,Lyubashevsky等[15 ] 提出2n次单位根型NTT,中国科学院[16 ] 提出PtNTT算法,Tan等[17 ] 和郭俊等[18 ] 分别从软硬件协同和并行化角度优化NTT运算,为提升格基签名性能提供了技术基础. ...
一种考虑资源状态动态反馈的云计算调度算法
1
2019
... 针对上述效率瓶颈,Even等[4 ] 提出的在线/离线签名技术备受关注. 在后量子迁移方面,Yao等[5 ] 提出Γ_协议为实现无陷门签名的在线离线奠定基础,Zhang等[6 -7 ] 首次提出基于qTESLA格的在线/离线签名方案,但qTESLA未通过NIST的安全评估;王后珍等[8 ] 基于在线/离线技术设计Olithium格签名方案,提升了在线签名效率,但离线阶段存在资源冗余和存储开销大的问题. 在资源调度优化方面,谢志强等[9 ] 和阿里云[10 ] 分别基于内存利用率和排队时间设计动态资源调度策略,通过监测负载实现了资源的高效利用. Xue等[11 ] 利用CPU空闲时段动态生成预计算资源,Lai等[12 ] 优化预计算存储格式,Liu等[13 ] 通过复用中间值减少存储开销,但这些方案均无法抵御量子攻击或仍存在侧信道隐患. Zhang等[14 ] 面向资源受限的边缘物联网提出后量子安全的边缘联邦学习框架,利用后量子标准签名算法完成身份认证,虽然满足后量子安全,但是签名算法效率低. 在格运算优化方面,Lyubashevsky等[15 ] 提出2n次单位根型NTT,中国科学院[16 ] 提出PtNTT算法,Tan等[17 ] 和郭俊等[18 ] 分别从软硬件协同和并行化角度优化NTT运算,为提升格基签名性能提供了技术基础. ...
1
... 针对上述效率瓶颈,Even等[4 ] 提出的在线/离线签名技术备受关注. 在后量子迁移方面,Yao等[5 ] 提出Γ_协议为实现无陷门签名的在线离线奠定基础,Zhang等[6 -7 ] 首次提出基于qTESLA格的在线/离线签名方案,但qTESLA未通过NIST的安全评估;王后珍等[8 ] 基于在线/离线技术设计Olithium格签名方案,提升了在线签名效率,但离线阶段存在资源冗余和存储开销大的问题. 在资源调度优化方面,谢志强等[9 ] 和阿里云[10 ] 分别基于内存利用率和排队时间设计动态资源调度策略,通过监测负载实现了资源的高效利用. Xue等[11 ] 利用CPU空闲时段动态生成预计算资源,Lai等[12 ] 优化预计算存储格式,Liu等[13 ] 通过复用中间值减少存储开销,但这些方案均无法抵御量子攻击或仍存在侧信道隐患. Zhang等[14 ] 面向资源受限的边缘物联网提出后量子安全的边缘联邦学习框架,利用后量子标准签名算法完成身份认证,虽然满足后量子安全,但是签名算法效率低. 在格运算优化方面,Lyubashevsky等[15 ] 提出2n次单位根型NTT,中国科学院[16 ] 提出PtNTT算法,Tan等[17 ] 和郭俊等[18 ] 分别从软硬件协同和并行化角度优化NTT运算,为提升格基签名性能提供了技术基础. ...
Provably secure online/offline identity-based signature scheme based on SM9
1
2022
... 针对上述效率瓶颈,Even等[4 ] 提出的在线/离线签名技术备受关注. 在后量子迁移方面,Yao等[5 ] 提出Γ_协议为实现无陷门签名的在线离线奠定基础,Zhang等[6 -7 ] 首次提出基于qTESLA格的在线/离线签名方案,但qTESLA未通过NIST的安全评估;王后珍等[8 ] 基于在线/离线技术设计Olithium格签名方案,提升了在线签名效率,但离线阶段存在资源冗余和存储开销大的问题. 在资源调度优化方面,谢志强等[9 ] 和阿里云[10 ] 分别基于内存利用率和排队时间设计动态资源调度策略,通过监测负载实现了资源的高效利用. Xue等[11 ] 利用CPU空闲时段动态生成预计算资源,Lai等[12 ] 优化预计算存储格式,Liu等[13 ] 通过复用中间值减少存储开销,但这些方案均无法抵御量子攻击或仍存在侧信道隐患. Zhang等[14 ] 面向资源受限的边缘物联网提出后量子安全的边缘联邦学习框架,利用后量子标准签名算法完成身份认证,虽然满足后量子安全,但是签名算法效率低. 在格运算优化方面,Lyubashevsky等[15 ] 提出2n次单位根型NTT,中国科学院[16 ] 提出PtNTT算法,Tan等[17 ] 和郭俊等[18 ] 分别从软硬件协同和并行化角度优化NTT运算,为提升格基签名性能提供了技术基础. ...
Efficient online/offline identity-based signature for wireless sensor network
1
2010
... 针对上述效率瓶颈,Even等[4 ] 提出的在线/离线签名技术备受关注. 在后量子迁移方面,Yao等[5 ] 提出Γ_协议为实现无陷门签名的在线离线奠定基础,Zhang等[6 -7 ] 首次提出基于qTESLA格的在线/离线签名方案,但qTESLA未通过NIST的安全评估;王后珍等[8 ] 基于在线/离线技术设计Olithium格签名方案,提升了在线签名效率,但离线阶段存在资源冗余和存储开销大的问题. 在资源调度优化方面,谢志强等[9 ] 和阿里云[10 ] 分别基于内存利用率和排队时间设计动态资源调度策略,通过监测负载实现了资源的高效利用. Xue等[11 ] 利用CPU空闲时段动态生成预计算资源,Lai等[12 ] 优化预计算存储格式,Liu等[13 ] 通过复用中间值减少存储开销,但这些方案均无法抵御量子攻击或仍存在侧信道隐患. Zhang等[14 ] 面向资源受限的边缘物联网提出后量子安全的边缘联邦学习框架,利用后量子标准签名算法完成身份认证,虽然满足后量子安全,但是签名算法效率低. 在格运算优化方面,Lyubashevsky等[15 ] 提出2n次单位根型NTT,中国科学院[16 ] 提出PtNTT算法,Tan等[17 ] 和郭俊等[18 ] 分别从软硬件协同和并行化角度优化NTT运算,为提升格基签名性能提供了技术基础. ...
PQC-enhanced privacy-preserving federated learning for edge-based IoT ecosystems
1
2025
... 针对上述效率瓶颈,Even等[4 ] 提出的在线/离线签名技术备受关注. 在后量子迁移方面,Yao等[5 ] 提出Γ_协议为实现无陷门签名的在线离线奠定基础,Zhang等[6 -7 ] 首次提出基于qTESLA格的在线/离线签名方案,但qTESLA未通过NIST的安全评估;王后珍等[8 ] 基于在线/离线技术设计Olithium格签名方案,提升了在线签名效率,但离线阶段存在资源冗余和存储开销大的问题. 在资源调度优化方面,谢志强等[9 ] 和阿里云[10 ] 分别基于内存利用率和排队时间设计动态资源调度策略,通过监测负载实现了资源的高效利用. Xue等[11 ] 利用CPU空闲时段动态生成预计算资源,Lai等[12 ] 优化预计算存储格式,Liu等[13 ] 通过复用中间值减少存储开销,但这些方案均无法抵御量子攻击或仍存在侧信道隐患. Zhang等[14 ] 面向资源受限的边缘物联网提出后量子安全的边缘联邦学习框架,利用后量子标准签名算法完成身份认证,虽然满足后量子安全,但是签名算法效率低. 在格运算优化方面,Lyubashevsky等[15 ] 提出2n次单位根型NTT,中国科学院[16 ] 提出PtNTT算法,Tan等[17 ] 和郭俊等[18 ] 分别从软硬件协同和并行化角度优化NTT运算,为提升格基签名性能提供了技术基础. ...
1
... 针对上述效率瓶颈,Even等[4 ] 提出的在线/离线签名技术备受关注. 在后量子迁移方面,Yao等[5 ] 提出Γ_协议为实现无陷门签名的在线离线奠定基础,Zhang等[6 -7 ] 首次提出基于qTESLA格的在线/离线签名方案,但qTESLA未通过NIST的安全评估;王后珍等[8 ] 基于在线/离线技术设计Olithium格签名方案,提升了在线签名效率,但离线阶段存在资源冗余和存储开销大的问题. 在资源调度优化方面,谢志强等[9 ] 和阿里云[10 ] 分别基于内存利用率和排队时间设计动态资源调度策略,通过监测负载实现了资源的高效利用. Xue等[11 ] 利用CPU空闲时段动态生成预计算资源,Lai等[12 ] 优化预计算存储格式,Liu等[13 ] 通过复用中间值减少存储开销,但这些方案均无法抵御量子攻击或仍存在侧信道隐患. Zhang等[14 ] 面向资源受限的边缘物联网提出后量子安全的边缘联邦学习框架,利用后量子标准签名算法完成身份认证,虽然满足后量子安全,但是签名算法效率低. 在格运算优化方面,Lyubashevsky等[15 ] 提出2n次单位根型NTT,中国科学院[16 ] 提出PtNTT算法,Tan等[17 ] 和郭俊等[18 ] 分别从软硬件协同和并行化角度优化NTT运算,为提升格基签名性能提供了技术基础. ...
大点数FFT在“申威26010”上的并行优化
1
2024
... 针对上述效率瓶颈,Even等[4 ] 提出的在线/离线签名技术备受关注. 在后量子迁移方面,Yao等[5 ] 提出Γ_协议为实现无陷门签名的在线离线奠定基础,Zhang等[6 -7 ] 首次提出基于qTESLA格的在线/离线签名方案,但qTESLA未通过NIST的安全评估;王后珍等[8 ] 基于在线/离线技术设计Olithium格签名方案,提升了在线签名效率,但离线阶段存在资源冗余和存储开销大的问题. 在资源调度优化方面,谢志强等[9 ] 和阿里云[10 ] 分别基于内存利用率和排队时间设计动态资源调度策略,通过监测负载实现了资源的高效利用. Xue等[11 ] 利用CPU空闲时段动态生成预计算资源,Lai等[12 ] 优化预计算存储格式,Liu等[13 ] 通过复用中间值减少存储开销,但这些方案均无法抵御量子攻击或仍存在侧信道隐患. Zhang等[14 ] 面向资源受限的边缘物联网提出后量子安全的边缘联邦学习框架,利用后量子标准签名算法完成身份认证,虽然满足后量子安全,但是签名算法效率低. 在格运算优化方面,Lyubashevsky等[15 ] 提出2n次单位根型NTT,中国科学院[16 ] 提出PtNTT算法,Tan等[17 ] 和郭俊等[18 ] 分别从软硬件协同和并行化角度优化NTT运算,为提升格基签名性能提供了技术基础. ...
1
... 格密码的设计主要基于小整数解(short integer solution,SIS) [19 ] 和错误学习(learning with errors,LWE) [20 ] 困难问题. 由于结构化矩阵能够减小密钥规模,且更适用于后量子密码,衍生了模格难题[21 ] . ...
1
... 格密码的设计主要基于小整数解(short integer solution,SIS) [19 ] 和错误学习(learning with errors,LWE) [20 ] 困难问题. 由于结构化矩阵能够减小密钥规模,且更适用于后量子密码,衍生了模格难题[21 ] . ...
Worst-case to average-case reductions for module lattices
1
2015
... 格密码的设计主要基于小整数解(short integer solution,SIS) [19 ] 和错误学习(learning with errors,LWE) [20 ] 困难问题. 由于结构化矩阵能够减小密钥规模,且更适用于后量子密码,衍生了模格难题[21 ] . ...
1
... 为了评估方案的安全性,基于选择消息攻击强存在不可伪造模型[22 ] (strong existential unforgeability under chosen-message attack, SUF-CMA)进行安全分析. ...
5
... 验证的计算核心是$ {\boldsymbol{w}}^{\text{'}}=\boldsymbol{A}\boldsymbol{z}-{2}^{d}c{\boldsymbol{t}}_{1} $ $ \boldsymbol{A} $ $ \rho $ $ \boldsymbol{w} $ $ {\boldsymbol{w}}^{\text{'}} $ 23 ]. ...
... $ {\boldsymbol{A}}\boldsymbol{z}-{2}^{d} c{\boldsymbol{t}}_{1}$ 23 ]. ...
... 引理1 [23 ] 假设r $ \boldsymbol{z} $ $ {{R}}_{{q}} $ $ \boldsymbol{h} $ $ {\boldsymbol{h}}^{{'}} $ $ {\left|\left|\boldsymbol{z}\right|\right|}_{\infty }<\textit{α}/2 $ $ {q}>2\textit{α} $ $ {\text{UseHint}}_{{q}}\text{(MakeHin}{\text{t}}_{{q}}(\boldsymbol{z},\boldsymbol{r},\textit{α),}\boldsymbol{r},\textit{α)=}{\text{HighBits}}_{{q}}(\boldsymbol{z}+\boldsymbol{r},\textit{α)} $ . ...
... 引理2 [23 ] 假设r $ {\boldsymbol{s}} $ $ {{R}}_{{q}} $ $ {\left|\left|\boldsymbol{s}\right|\right|}_{\infty }<{\beta } $ $ \text{LowBit}{\text{s}}_{{q}}(\boldsymbol{r}\textit{,α)<α}/2-{\beta } $ $ {\text{HighBits}}_{{q}}(\boldsymbol{r},\textit{α})={\text{HighBits}}_{{q}}(\boldsymbol{r}+\boldsymbol{s},\textit{α} )$ . ...
... 根据文献[23 ]代入具体的参数值,不同中间值组数$ N $ P 的影响如表1 所示. ...
2
... 引理3 [24 ] 假设$ {\mathcal{A}}$ $ {\mathcal{B}}, $ $ \text{Adv}^{\text{EF-CMA}}(\mathcal{A}) \leqslant \text{Adv}^{\text{EF-NM}}(\mathcal{B}) $ . ...
... 引理4 [24 ] 若签名在EF-CMA与EF-NMA下均具备不可伪造性,则签名满足SUF-CMA. ...